REST Web Service
Funkcjonalność umożliwia nawiązanie połączenia z bazą REST Web Service.
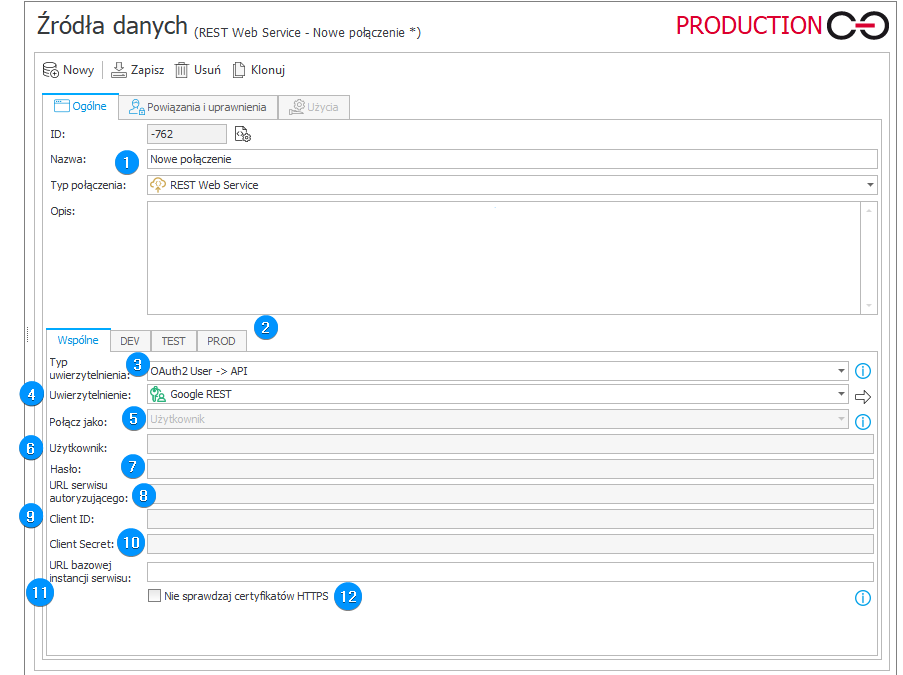
1. Podstawowe parametry połączenia
- ID – identyfikator połączenia (jeżeli wartość jest mniejsza od „0”, oznacza to, że połączenie nie zostało jeszcze zapisane w bazie).
- Nazwa – nazwa połączenia wprowadzona przez użytkownika.
- Typ połączenia – pozwala ustalić typ połączenia. Pole jest wypełniane automatycznie.
- Opis – opis połączenia zdefiniowany przez użytkownika.
2. Środowisko
Służy do konfiguracji zachowania połączenia na poszczególnych środowiskach. W zakładce Wspólne domyślnie ustawiane są parametry, jakie będą stosowane dla wszystkich trzech środowisk (DEV/TEST/PROD). W zakładkach poszczególnych środowisk można z kolei wpisać indywidualne parametry. Należy wówczas zaznaczyć opcję Zerwij dziedziczenie (będzie to równoznaczne z ignorowaniem ustawień z zakładki Wspólne) i wpisać żądane ustawienia połączenia.
3. Typ uwierzytelnienia
Pozwala wybrać jeden ze sposobów uwierzytelniania do serwera REST Web Service. Wymagalność pól w konfiguracji jest zależna od wyboru danej metody. Dostępne metody:
- Anonimowe – brak,
- Basic – uwierzytelnienie podstawowe,
- Niestandardowe – możliwe podanie każdego z pól konfiguracji. Z tego typu autentykacji można korzystać wyłącznie w dodatkach SDK,
- Microsoft Dynamics 365 – użytkownik, hasło, ID klienta oraz URL instancji systemu użytkownika,
- Microsoft Dynamics 365 on-Premises – użytkownik, hasło, ID klienta, URL serwisu uwierzytelniającego, ID klienta, klucz tajny klienta (client secret),
- Microsoft Graph – identyfikator dzierżawcy (tenant ID) lub adres URL serwisu uwierzytelniającego, identyfikator aplikacji, klucz tajny aplikacji,
- NT – użytkownik domenowy i hasło,
- OAuth2 User → API oraz OAuth2 App → API – uwierzytelnienie zdefiniowane w polu Uwierzytelnienie,
- Salesforce – użytkownik, hasło (składa się z właściwego hasła użytkownika, do którego należy dopisać klucz tajny użytkownika (user secret)), ID klienta, klucz tajny klienta, URL instancji systemu oraz URL serwisu uwierzytelniającego,
- WEBCON – użytkownik, ID klienta, klucz tajny klienta, URL instancji systemu,
- SDK – uwierzytelnienie w oparciu o dodatek SDK.
4. Uwierzytelnienie
Wybór konfiguracji uwierzytelniania.
5. Połącz jako
Pozwala wybrać sposób łączenia się z serwisem.
6. Użytkownik
Użytkownik REST Web Service. W przypadku uwierzytelnienia Windows pole jest nieaktywne.
7. Hasło
Hasło użytkownika REST Web Service. W przypadku uwierzytelnienia Windows pole jest nieaktywne.
8. URL serwisu autoryzującego
Adres URL serwisu autoryzującego.
9. Client ID
Numer ID klienta.
10. Client Secret
Numer klucza tajnego klienta.
11. URL bazowej instancji serwisu
Adres URL bazowej instancji serwisu.
12. Nie sprawdzaj certyfikatów HTTPS
Pomija etap walidacji certyfikatu wystawionego na Web Service.
W przypadku gdy wystawiony Web Service jest udostępniany poprzez protokół https, musi on posiadać poprawy certyfikat:
- Certyfikat jest zaufany – akcja sama sprawdza poprawność certyfikatu w centrum certyfikacji,
- Certyfikat jest wystawiony lokalnie – jeśli certyfikat nie został dodany do zaufanych certyfikatów na serwerze, należy wybrać tę opcję, aby akcja nie uznała certyfikatu za nieważny.
Ignorowanie sprawdzenia certyfikatu nie jest zalecane.
Możliwy komunikat błędu:
„Could not establish trust relationship for the SSL/TLS secure channel. ---> System.Security.Authentication.AuthenticationException: The remote certificate is invalid according to the validation procedure.”.
Dodatkowe informacje na temat łączenia z usługą Web Service za pośrednictwem protokołu HTTPS można znaleźć w anglojęzycznym ARTYKULE dostępnym na portalu programistów WEBCON.