REST Web Service
Źródło danych pozwala na pobranie danych z bazy REST Web Service.
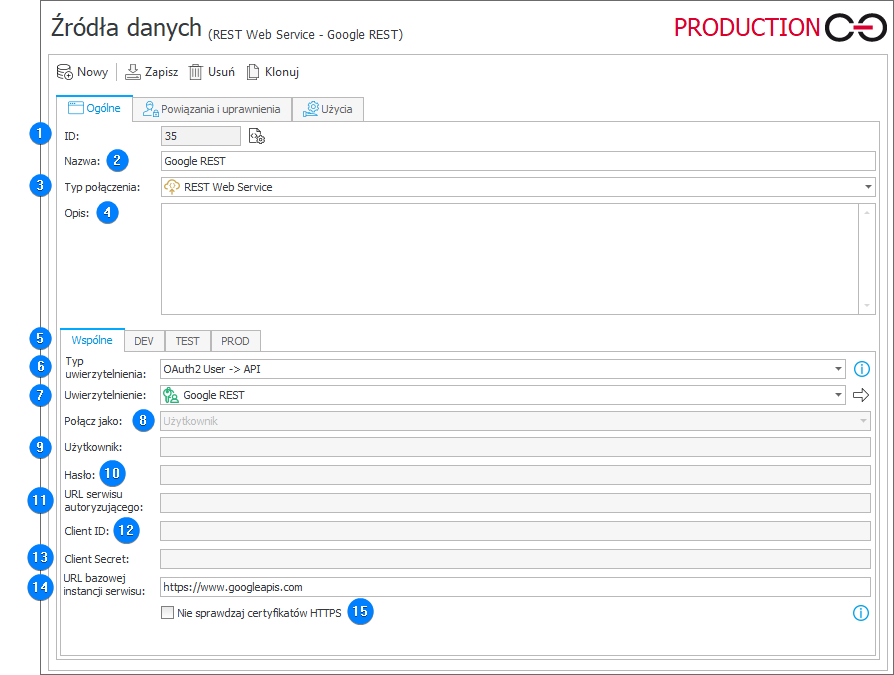
1. ID
Identyfikator źródła danych (jeżeli wartość jest mniejsza od „0”, oznacza to, że źródło nie zostało jeszcze zapisane w bazie).
2. Nazwa
Nazwa źródła danych wprowadzona przez użytkownika.
3. Typ połączenia
Pozwala ustalić typ połączenia. Można wybierać pomiędzy: Baza MSSQL, Baza Oracle, Exchange Server, OneDrive, Połączenie do SharePointa, REST Web Service i SOAP Web Service.
4. Opis
Opis źródła danych zdefiniowany przez użytkownika.
5. Środowisko
Ustawia zachowanie źródła danych w poszczególnych środowiskach. W zakładce Wspólne domyślnie ustawiane są parametry, jakie będą stosowane dla wszystkich trzech środowisk (DEV/TEST/PROD). W zakładkach poszczególnych środowisk można z kolei wpisać indywidualne parametry. Należy wówczas zaznaczyć opcję Zerwij dziedziczenie (będzie to równoznaczne z ignorowaniem ustawień z zakładki Wspólne) i wpisać żądane ustawienia połączenia.
6. Rodzaj uwierzytelnienia
Pole umożliwia wybór metody autentykacji z rozwijanej listy. Wymagalność pól w konfiguracji jest zależna od wyboru danej metody. Dostępne metody:
- Anonimowa – brak;
- Niestandardowa – możliwe podanie każdego z pól konfiguracji. Z tego typu autentykacji można korzystać wyłącznie w dodatkach SDK;
- Microsoft Dynamics 365 – użytkownik, hasło, ID klienta oraz URL instancji systemu użytkownika;
- Microsoft Dynamics 365 on-Premises – użytkownik, hasło, ID klienta, URL serwisu uwierzytelniającego, ID klienta, klucz tajny klienta (client secret);
- Microsoft Graph – identyfikator dzierżawy (tenant ID) lub adres URL serwisu uwierzytelniającego, identyfikator aplikacji, klucz tajny aplikacji;
- NT – użytkownik domenowy i hasło;
- OAuth2 User → API oraz OAuth2 App → API – autentykacja zdefiniowana w polu Autentykacja;
- Salesforce – użytkownik, hasło (składa się z właściwego hasła użytkownika, do którego należy dopisać klucz tajny użytkownika (user secret)), ID klienta, klucz tajny klienta, URL instancji systemu oraz URL serwisu uwierzytelniającego;
- WEBCON BPS – użytkownik, ID klienta, klucz tajny klienta, URL instancji systemu.
7. Uwierzytelnienie
Wybór konfiguracji uwierzytelniania.
8. Połącz jako
Pozwala wybrać sposób łączenia się z serwisem.
9. Użytkownik
Użytkownik REST Web Service. W przypadku uwierzytelnienia Windows pole jest wyszarzone.
10. Hasło
Hasło użytkownika REST Web Service. W przypadku uwierzytelnienia Windows pole jest wyszarzone.
11. URL serwisu autoryzującego
Adres URL serwisu autoryzującego.
12. Client ID
Numer ID klienta.
13. Client Secret
Numer klucza tajnego klienta.
14. URL bazowej instancji serwisu
Adres URL bazowej instancji serwisu.
15. Nie sprawdzaj certyfikatów HTTPS
Pomija etap walidacji certyfikatu wystawionego na Web Service.
Dodatkowe informacje na temat nawiązywania połączenia z interfejsem Web API za pośrednictwem protokołu https można znaleźć w anglojęzycznym ARTYKULE dostępnym na portalu dla programistów.
W przypadku gdy wystawiony Web Service jest udostępniany poprzez protokół https, musi on posiadać poprawy certyfikat.
Certyfikat jest zaufany – akcja sama sprawdza poprawność certyfikatu w centrum certyfikacji,
Certyfikat jest wystawiony lokalnie – jeśli certyfikat nie został dodany do zaufanych certyfikatów na serwerze, należy wybrać tę opcję, aby akcja nie uznała certyfikatu za nieważny.
Ignorowanie sprawdzenia certyfikatu nie jest zalecane.
Możliwy komunikat błędu:
„Could not establish trust relationship for the SSL/TLS secure channel. ---> System.Security.Authentication.AuthenticationException: The remote certificate is invalid according to the validation procedure.”.
Dodatkowe informacje na temat łączenia z usługą Web Service za pośrednictwem protokołu HTTPS można znaleźć w anglojęzycznym ARTYKULE dostępnym na portalu programistów WEBCON.